Árnyék-MI: az a használat is kockázat, amelyről a bank nem tud.
A központilag beszerzett és szabályozott MI-rendszerek mellett külön figyelmet érdemel az árnyék-MI, vagyis a Shadow AI: az olyan MI-használat, amely kívül esik a szervezet jóváhagyott rendszereiben és folyamataiban kialakított kontrollokon.
Egy munkatárs generatív MI-t használhat dokumentumok összefoglalására, szövegezésre, adatelemzésre vagy programozásra anélkül, hogy a bank által jóváhagyott környezetet venné igénybe. Ez hatékonysági előnyt kínálhat, ugyanakkor személyes adat, banktitok, üzleti titok vagy belső technikai információ kerülhet olyan szolgáltatóhoz, amely felett az intézménynek nincs megfelelő kontrollja.
A problémát nem feltétlenül oldja meg az eszközök egyszerű tiltása. A kockázatok csökkentéséhez jóváhagyott vállalati alternatívákra, egyértelmű használati szabályokra, megfelelő hozzáférési és technikai korlátozásokra, valamint tudatos felhasználókra is szükség lehet.
Ehhez kapcsolódik az MI-rendelet MI-jártasságra vonatkozó előírása. A szolgáltatóknak és alkalmazóknak intézkedésekkel kell támogatniuk az érintett munkatársak és a nevükben eljáró személyek MI-jártasságának fejlődését, figyelembe véve tudásukat, tapasztalatukat és az alkalmazási környezetet. Ez nem valamely konkrét jártassági szint garantálását jelenti, hanem a feladatokhoz és kockázatokhoz igazodó fejlesztést.
A cél nem az, hogy minden munkatársból MI-szakértő legyen, hanem hogy felismerje saját feladatkörében a lehetőségeket, a korlátokat és azokat a helyzeteket, amikor további ellenőrzésre van szükség.
Az MI nemcsak kockázat, hanem védelmi eszköz is
A technológia a pénzügyi visszaélések felismerését is támogathatja. MI és hálózatelemzés segítségével összetett tranzakciós mintázatok, számlák közötti kapcsolatok és pénzmosásra utaló hálózatok vizsgálhatók. Az ilyen megoldások lehetőségeit a Nemzetközi Fizetések Bankjának Aurora projektje is tesztelte, egyúttal jelezve a jogi, adatvédelmi, technikai és működési feltételek jelentőségét.
A magyarázhatóság abban segíthet, hogy egy kockázati jelzés ne maradjon értelmezhetetlen eredmény. A bank szakembereinek érteniük kell, hogyan használható fel a rendszer kimenete az ellenőrzési és döntési folyamatban; az MNB ajánlása is hangsúlyozza az átláthatóság és a megmagyarázhatóság elvét.
A belső magyarázhatóság azonban nem azonos az ügyfélnek átadható információ terjedelmével. A pénzmosás-megelőzési törvény felfedési tilalma például korlátozza a bejelentésekkel, az elemző-értékelő tevékenységgel és bizonyos ügyletfelfüggesztésekkel kapcsolatos tájékoztatást. Az ügyfélnek adható magyarázatot ezért a vonatkozó tájékoztatási és titoktartási szabályok együttes figyelembevételével kell kialakítani.
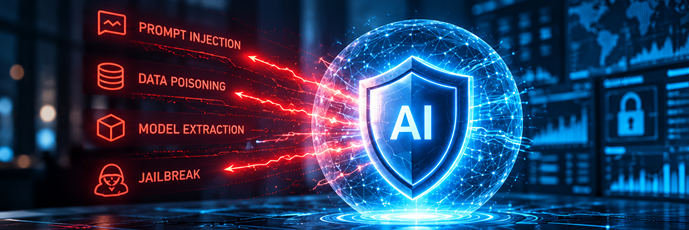
Közben maga az MI is támadási felület lehet. A tanítóadatok manipulálása, érzékeny információk kinyerése a modellből vagy a védelmi mechanizmusok megkerülése eltérő biztonsági kockázatokat jelent. A generatív rendszereknél ilyen fenyegetés a prompt injection is: amikor támadó utasítások próbálják eltéríteni a rendszert az eredeti feladatától. Az MI tehát egyszerre védelmi eszköz és védendő rendszer.
Hitelbírálat, csalásfelderítés, ügyfélazonosítás, pénzmosás-megelőzés, virtuális asszisztensek: a mesterséges intelligencia egyre több ponton épül be a banki működésbe. Miközben az MI gyorsíthatja a folyamatokat és erősítheti a biztonságot, új működési, adatvédelmi és információbiztonsági kockázatokat is létrehoz. A feladat ezért már nem egyszerűen az MI bevezetése, hanem annak kontrollált beépítése a bank működésébe.
Szerző:
Liber Ádám, PhD, LL.M.
FIP, CIPP/E, CIPM, CISM, CRISC
Irodavezető partner ügyvéd, BLB Legal